

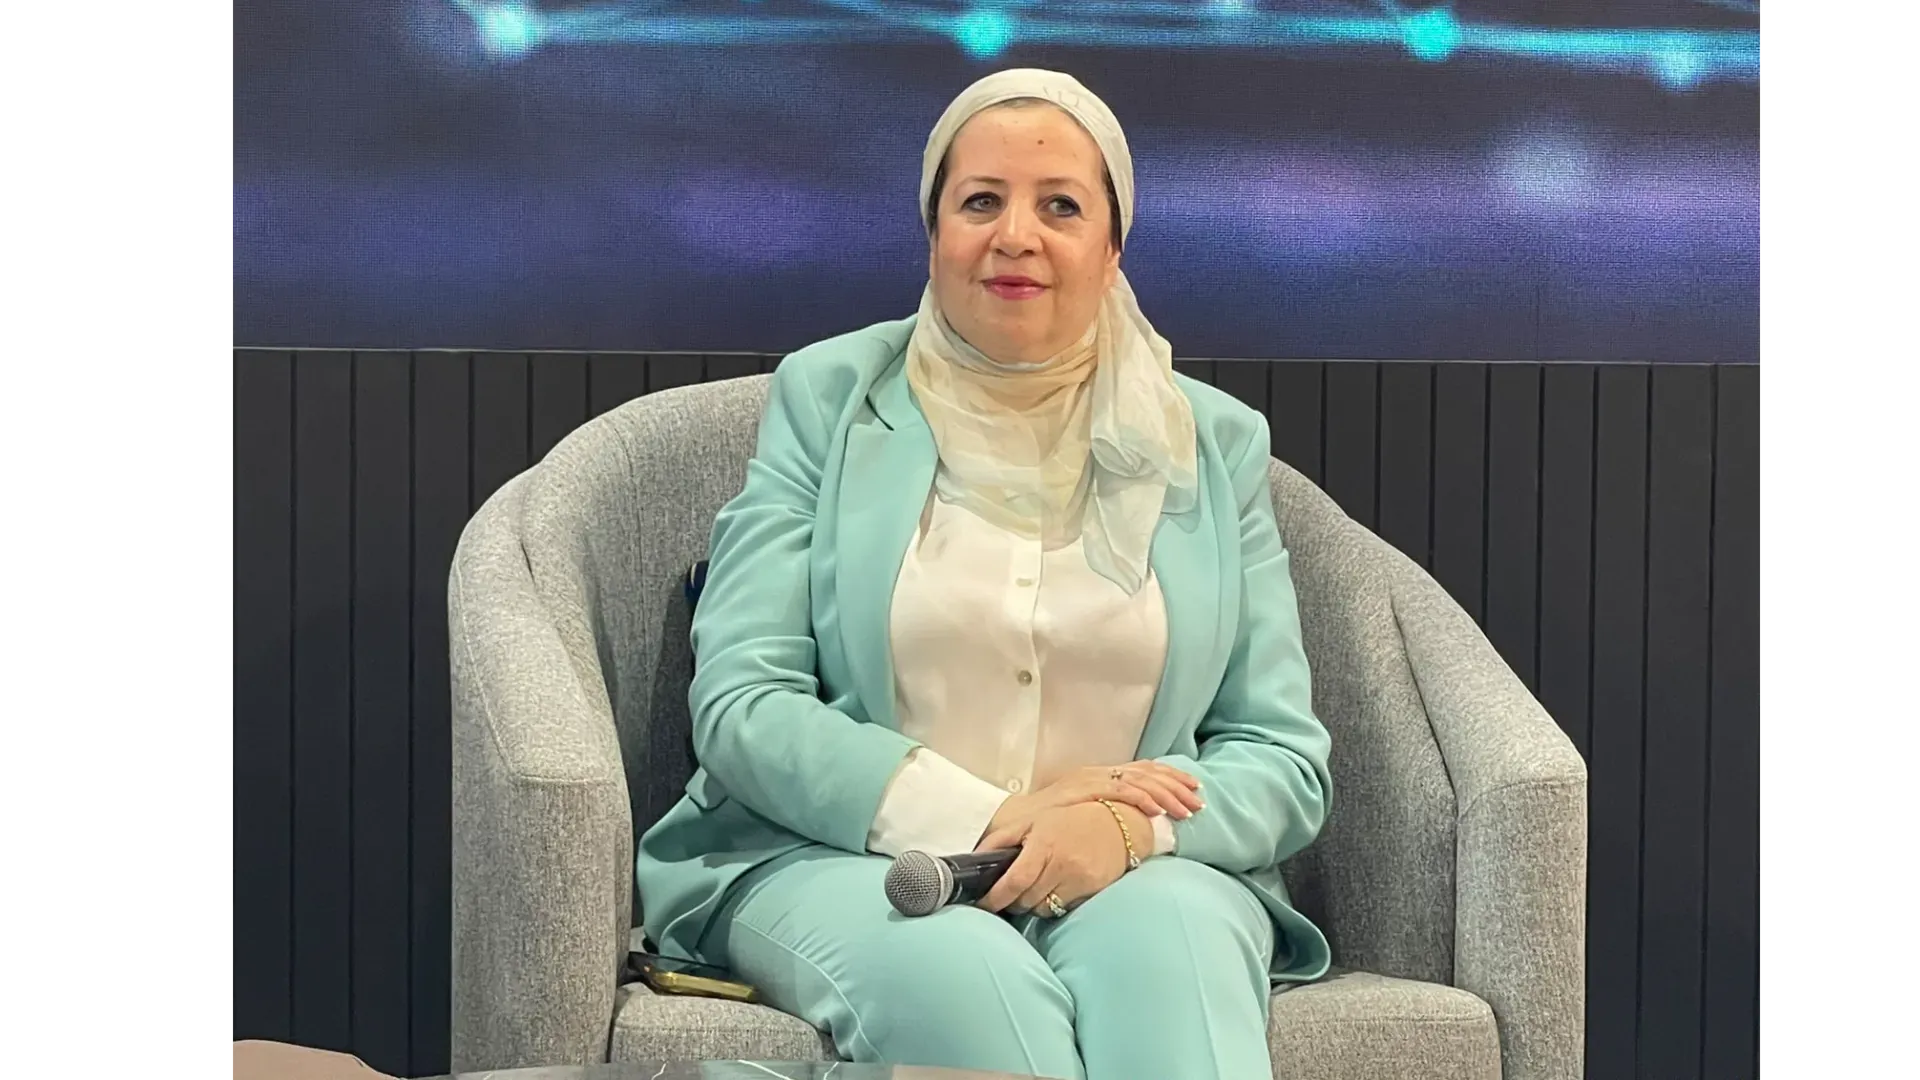
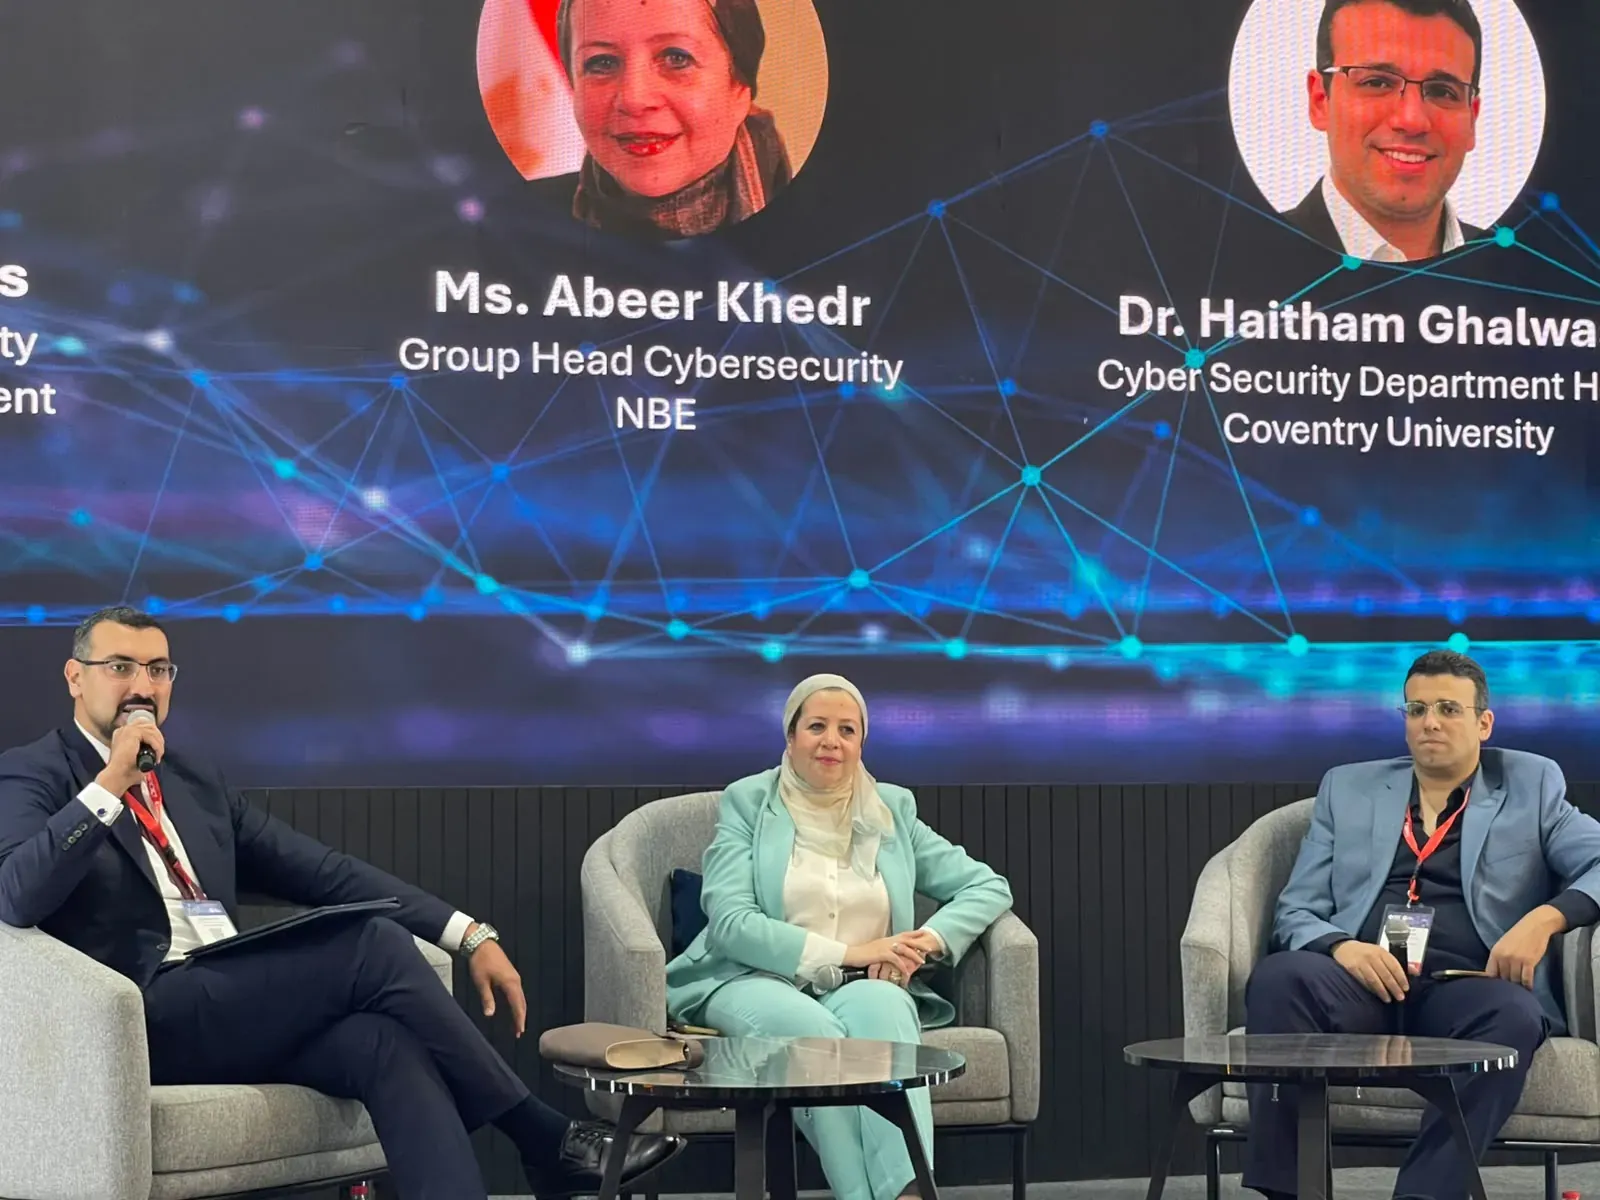
حذرت عبير خضر، رئيس مجموعة الأمن السيبراني بالبنك الأهلي المصري، من تطور أساليب الاحتيال الإلكتروني باستخدام أدوات الذكاء الاصطناعي، مشيرة إلى أن المحتالين باتوا يقلدون الحملات الإعلانية للبنوك ويتواصلون مع العملاء عبر تطبيق «واتساب» بلغة عربية طبيعية، لاستدراجهم إلى الإفصاح عن بياناتهم المصرفية ورموز التحقق.
وكشفت عبير خضر، على هامش فعاليات مؤتمر ومعرض Cairo ICT 2026، من داخل جناح البنك المركزي المصري، عن واقعة احتيال استهدفت أحد البنوك الأوروبية، وتسببت في خسائر بلغت نحو 95 مليون يورو، بعدما تلقى رئيسه التنفيذي رسالة تطلب تحويل أموال، أعقبها مقطع فيديو مفبرك ينتحل فيه المحتالون شخصية أحد العاملين بالقطاع المالي في البنك، وفقًا لروايتها.
احتيال بالذكاء الاصطناعي يكبد بنكًا أوروبيًا 95 مليون يورو
وأوضحت رئيس مجموعة الأمن السيبراني بالبنك الأهلي المصري أن الرئيس التنفيذي للبنك أصدر تعليماته بتنفيذ التحويل بناءً على الرسالة ومقطع الفيديو المزيف، ما أدى إلى خسارة نحو 95 مليون يورو، قبل أن يتمكن البنك من استرداد جزء من الأموال.
وتعكس الواقعة، بحسب عبير خضر،، مدى تطور أساليب الاحتيال، إذ لم يعد المحتالون يعتمدون فقط على الرسائل المزيفة، بل يستخدمون أدوات الذكاء الاصطناعي لانتحال الشخصيات وإنتاج محتوى مرئي ومحادثات تبدو حقيقية، بما يزيد صعوبة اكتشاف الخداع.
إعلانات مزيفة تحاكي الهوية البصرية للبنوك
وأشارت عبير خضر، إلى أن محاولات الاحتيال اليومية تستهدف عملاء البنوك من خلال نسخ الحملات الإعلانية الأصلية، بما يشمل الهوية البصرية والألوان والتصميمات، ثم الترويج لها عبر إعلانات ممولة، وأحيانًا من خلال صفحات موثقة.
وأضافت أن أدوات الذكاء الاصطناعي تتيح للمحتالين إعداد حزم تصيّد متكاملة تضم مواقع وروابط متعددة، يمكن تعديلها وإعادة استخدامها من جانب أكثر من جهة، بما يوسع نطاق حملات الاحتيال ويصعّب تتبعها.
محادثات عربية عبر واتساب يصعب اكتشافها
ولفتت إلى أن تتبع حالات فعلية كشف عن استخدام أدوات الذكاء الاصطناعي لإدارة محادثات مع العملاء عبر تطبيق «واتساب»، بلغة عربية طبيعية، وهو ما يجعل اكتشاف أن الطرف الآخر برنامج آلي أكثر صعوبة.
وأوضحت أن محاولات الاحتيال لا تقتصر على عملاء البنوك، بل تمتد إلى الموظفين أيضًا، إلا أن العملاء الأفراد يظلون هدفًا رئيسيًا للمحتالين، الذين يسعون إلى الاستيلاء على أموالهم من خلال الحصول على بياناتهم ورموز التحقق.
المحتالون يغيرون أساليبهم بعد تحديث إجراءات الحماية
وضربت عبير خضر، مثالًا بتطور أساليب التصيّد عقب تطبيق خاصية ربط الخدمة بجهاز العميل (Device Binding)، موضحة أن المحتالين كانوا يحاولون في السابق الحصول على بيانات التفعيل لتشغيل تطبيق رمز الأمان (Soft Token) على أجهزتهم.
ومع تطبيق إجراءات الحماية الجديدة، تغير الأسلوب؛ إذ أصبح المحتال يطلب من العميل تفعيل التطبيق على هاتفه الشخصي، ثم مشاركة رمز التحقق لمرة واحدة (OTP)، لاستكمال عملية الاحتيال.
وأشارت إلى أن إحدى حملات التصيّد التي استهدفت عملاء البنك الأهلي المصري استخدمت عبارة «الثقة الذكية» لإضفاء المصداقية على الطلب، في محاولة لإقناع العملاء بمشاركة رمز التحقق.
«عندك.. استنى دقيقة» رسالة البنك الأهلي لمواجهة الاحتيال
وفيما يتعلق بوعي العملاء، أشارت خضر إلى أن تفاعل المستخدمين على مواقع التواصل الاجتماعي خلال شهر التوعية بالأمن السيبراني في أكتوبر أظهر أن بعضهم أصبح يذكّر الآخرين بتحذيرات البنوك من مشاركة البيانات المصرفية.
ولفتت إلى رسالة البنك الأهلي المصري «عندك.. استنى دقيقة»، التي تدعو العملاء إلى التمهّل قبل الضغط على أي رابط أو مشاركة بياناتهم، مؤكدة أن بضع ثوانٍ من التحقق والتفكير قد تساعد في اكتشاف محاولة الاحتيال وتجنب الوقوع ضحية لها.
وتبرز هذه التحذيرات أهمية عدم مشاركة كلمات المرور أو رموز التحقق لمرة واحدة مع أي شخص، حتى لو بدا التواصل صادرًا عن جهة مصرفية موثوقة، والتحقق من صحة الرسائل والإعلانات من خلال القنوات الرسمية للبنك.

Comments
No comments yet. Be the first!