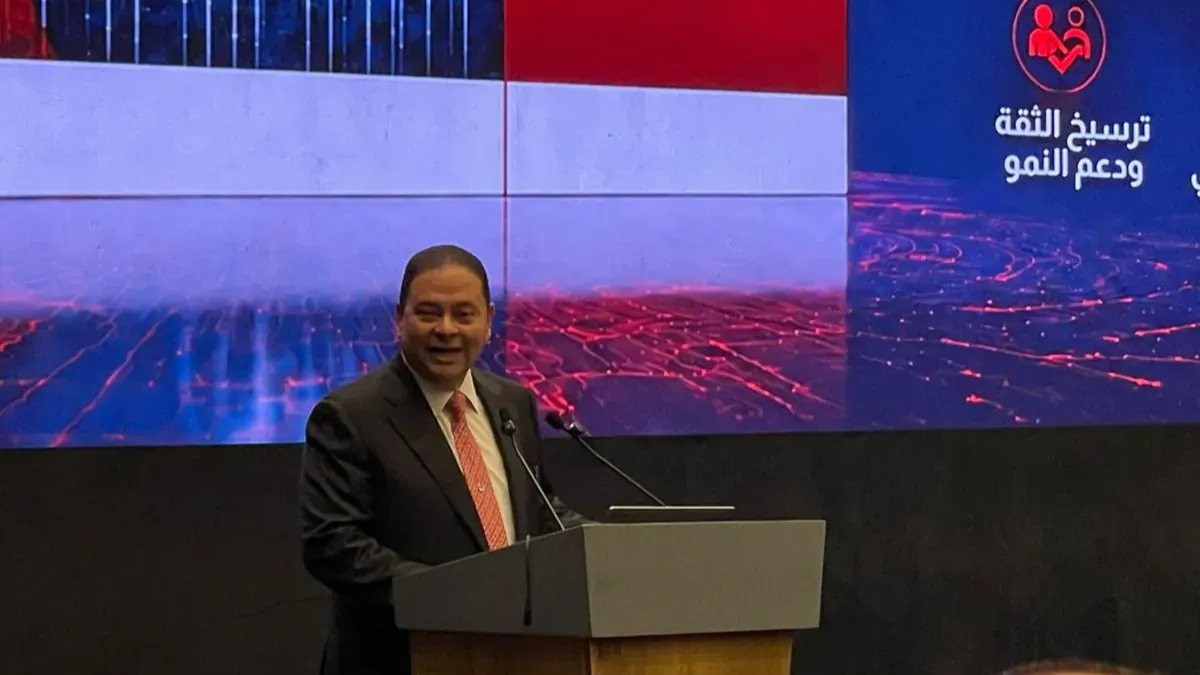
قال شريف حازم نائب محافظ البنك المركزي المصري للأمن السيبراني، إن البنك المركزي المصري تبنّى للمرة الأولى نهج «الثقة الصفرية» في الإصدار الثاني من الإطار التنظيمي للأمن السيبراني للقطاع المالي والمصرفي، مشيرًا إلى أن النهج يمتد إلى جميع الضوابط الواردة في الإصدار الجديد، والبالغ عددها 388 ضابطًا.
وأوضح حازم أن «الثقة الصفرية» تقوم على التحقق من المستخدمين والأنظمة قبل منح صلاحيات الوصول. وأضاف أن تقييم جاهزية المؤسسات يستند إلى أدلة فنية تثبت تطبيق ضوابط الحماية وقدرتها على أداء وظيفتها.
وأشار إلى أن الإصدار الثاني يعتمد نموذج «CRMM» لقياس نضج قدرات المؤسسات على إدارة المخاطر السيبرانية، فيما استند الإصدار الأول إلى نموذج «CMMI» لقياس نضج القدرات المؤسسية. ويتيح النموذج الجديد تقييم جاهزية كل مؤسسة وفقًا للمخاطر التي تواجهها، بما يساعدها على تحديد الفجوات وترتيب أولويات الاستثمار في الحماية.
وأكد حازم أن ثقة العملاء في قدرة البنوك على حماية أموالهم وبياناتهم تمثل أساسًا لتعاملهم معها وإيداع مدخراتهم لديها. وأضاف أن رفع كفاءة الحماية في القطاع المصرفي يسهم في تعزيز الثقة في الخدمات المالية الرقمية وتهيئة بيئة أكثر جاذبية للاستثمار.
وشدد على أهمية بناء القدرات المحلية وتطوير الكفاءات المصرية في رصد الهجمات السيبرانية والتصدي لها، لما لذلك من دور في حماية البنية التحتية المالية ودعم الأمن القومي. وأعرب عن تطلعه إلى أن ينعكس تحسّن جاهزية القطاع المصرفي على أداء مصر في مؤشر الأمن السيبراني العالمي الصادر عن الاتحاد الدولي للاتصالات.
التعليقات
لا توجد تعليقات بعد. كن أول المعلّقين!