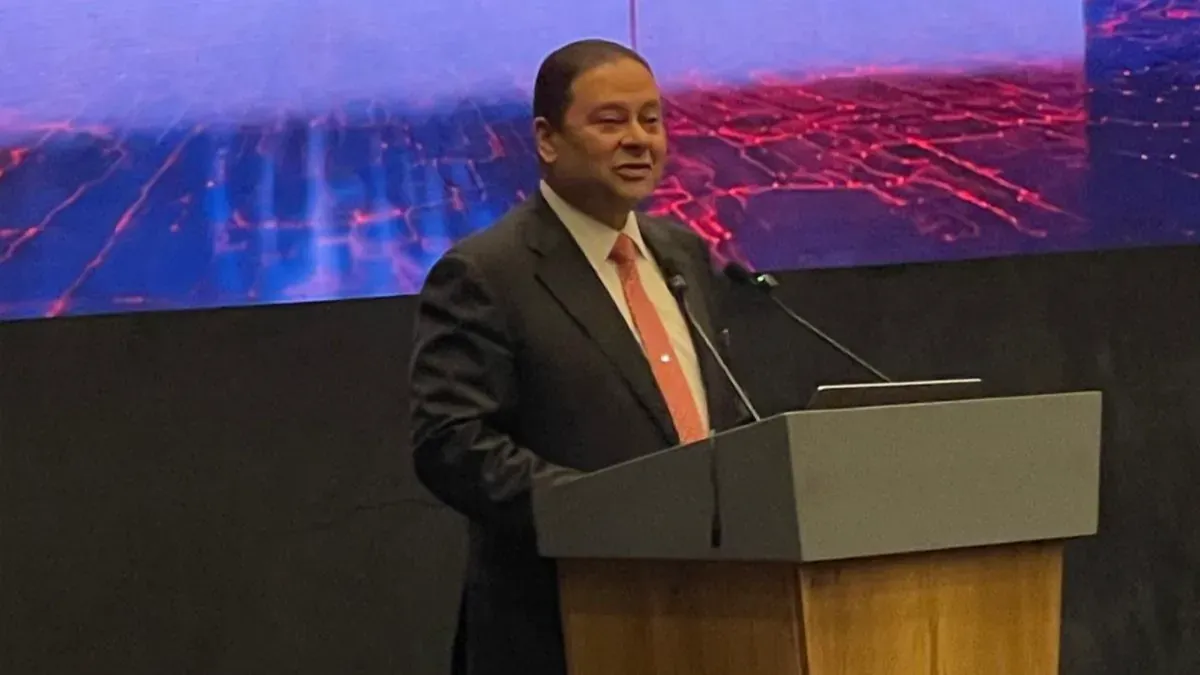
قال شريف حازم، نائب محافظ البنك المركزي المصري للأمن السيبراني، إن البنك المركزي المصري قيّم الجاهزية السيبرانية لـ38 مؤسسة مصرفية خلال 8 أشهر، باستخدام إطار وطني موحد يضم 238 معيارًا لأمن المعلومات مستمدة من خمسة أطر ومعايير دولية.
وأضاف حازم أن البنك المركزي خصص 10 أشهر تالية لمراجعة خطط البنوك لمعالجة الفجوات التي كشف عنها التقييم.
وأوضح حازم أن إعداد الإصدار الأول من الإطار عام 2022 بدأ بتكليف لقياس قدرة البنك المركزي والبنوك على مواجهة الهجمات السيبرانية. ونظرًا إلى اختلاف المعايير التي تطبقها البنوك، جمع فريق العمل متطلبات من أطر ومعايير دولية، بينها «PCI DSS» و«ISO 27001»، في مرجع واحد يتيح تقييم المؤسسات وفق أسس مشتركة. كما استعان البنك المركزي بشركة «مانديانت» المتخصصة في الاستجابة للحوادث السيبرانية لمراجعة قابلية تطبيق المعايير عمليًا.
وأشار إلى أن التقييم يغطي ثلاثة محاور هي الكوادر البشرية والعمليات والتكنولوجيا. ويستند إلى تقييم ذاتي تجريه البنوك، على أن تدعم إجاباتها بأدلة فنية تثبت تطبيق الضوابط، مثل إعدادات جدران الحماية. وأشار إلى أن البنك المركزي يساعد المؤسسات على وضع ضوابط تعويضية عند تعذر استيفاء أحد المتطلبات، للحد من المخاطر المرتبطة بالفجوة التي كشف عنها التقييم.
وأضاف حازم أن نطاق تطبيق المعايير امتد إلى شركات الدفع ومؤسسات عاملة في سوق الأوراق المالية. وأوضح أن تسارع تطور أساليب الهجوم وظهور تطبيقات جديدة للذكاء الاصطناعي كانا من دوافع تحديث الإطار وإطلاق إصداره الثاني.
التعليقات
لا توجد تعليقات بعد. كن أول المعلّقين!