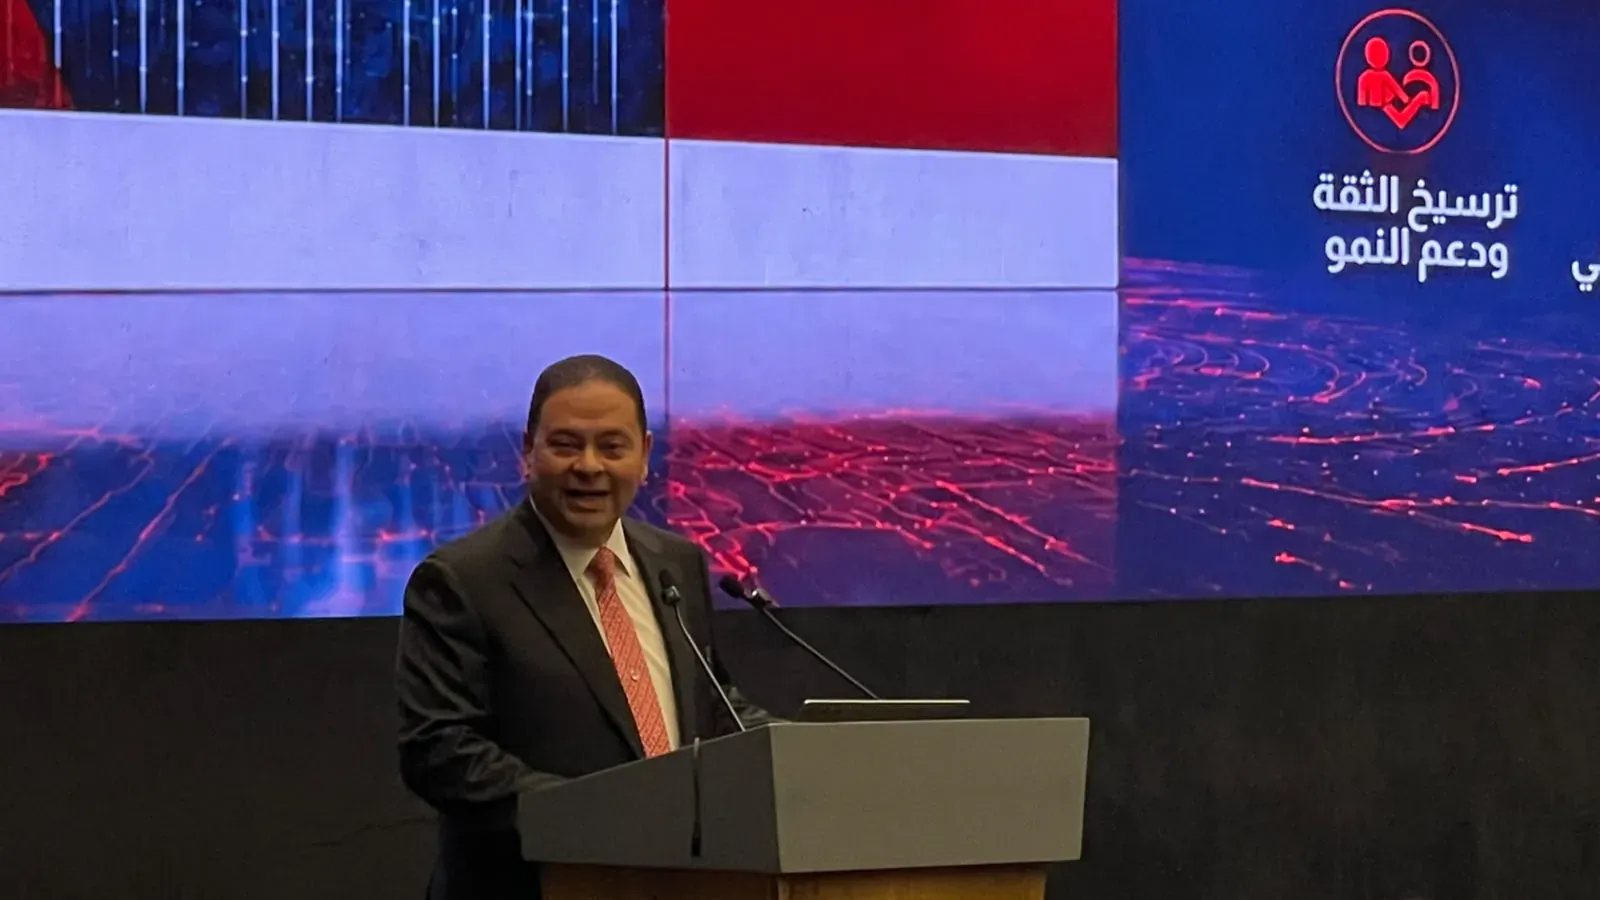
قال شريف حازم، نائب محافظ البنك المركزي المصري للأمن السيبراني، إن الإصدار الثاني من الإطار التنظيمي للأمن السيبراني للقطاع المالي والمصرفي يستند إلى أكثر من 38 معيارًا ومرجعًا دوليًا، مقابل خمسة في الإصدار الأول، ويضم ثمانية نماذج إرشادية للتعامل مع التقنيات الحديثة.
وأوضح حازم خلال فعاليات معرض PAFIX 2026 أن البنك المركزي المصري استعان بشركة «PwC» في مراجعة المعايير الجديدة، التي تواكب توسع البنوك في استخدام الذكاء الاصطناعي والحوسبة السحابية وبدء دخول البنوك الرقمية إلى السوق.
وأوضح حازم أن الإصدار الثاني يأخذ في الاعتبار المخاطر الكامنة في نشاط كل مؤسسة، إلى جانب حجم أعمالها وطبيعة خدماتها. وأشار إلى أن تطبيق الضوابط يختلف بحسب مستوى التعرض للمخاطر، موضحًا أن متطلبات التنفيذ لدى بنك كبير تختلف عنها لدى شركة صرافة صغيرة، مع استمرار تقييم جاهزية كل مؤسسة وفقًا لطبيعة نشاطها.
وأشار إلى أن الإطار يوضح المخاطر التي قد تتعرض لها المؤسسة عند عدم تطبيق كل ضابط، ويتيح أدلة إرشادية تساعد فرق العمل على تنفيذه. ولفت إلى أن البنوك الرقمية التي تقدم خدماتها بالكامل عبر الإنترنت تحتاج إلى ضوابط تراعي اعتماد عملياتها على القنوات الرقمية.
وأوضح أن النماذج الإرشادية تشمل الذكاء الاصطناعي والحوسبة الكمية، ومن بينها إرشادات للاستعداد للانتقال إلى تقنيات التشفير المقاوم لهجمات الحوسبة الكمية. وأوضح أن الهدف هو تمكين البنوك من التخطيط مبكرًا لتحديث أنظمة التشفير التي تعتمد عليها في حماية خدماتها ومعاملاتها.
وتطرق حازم إلى خطة تدريب فرق أمن المعلومات بالبنوك من خلال محاكاة هجمات سيبرانية، لقياس سرعة اكتشافها والتصدي لها وتحديد المهارات التي تحتاج الفرق إلى تطويرها. وأضاف أن المعهد المصرفي المصري يمكنه دعم هذه الجهود ببرامج تدريبية تستند إلى الاحتياجات التي تكشفها التقييمات.
ولفت إلى أن الإصدار الجديد يستند إلى الدروس المستفادة من تطبيق الإطار الأول عام 2022، الذي ضم 238 معيارًا لأمن المعلومات. وأشار إلى أن البنك المركزي استخدمه لتقييم جاهزية 38 مؤسسة مصرفية خلال ثمانية أشهر، ثم خصص عشرة أشهر لمراجعة خططها التصحيحية، قبل أن يمتد نطاق التقييم إلى شركات الدفع ومؤسسات عاملة في سوق الأوراق المالية.
التعليقات
لا توجد تعليقات بعد. كن أول المعلّقين!